 Jobbörse
 Events
 Werben

 Suche
 Login
Schockanrufe und Online-Betrug: Experten warnen vor raffinierten Maschen
Schockanrufe und Online-Betrug: Experten warnen vor raffinierten Maschen
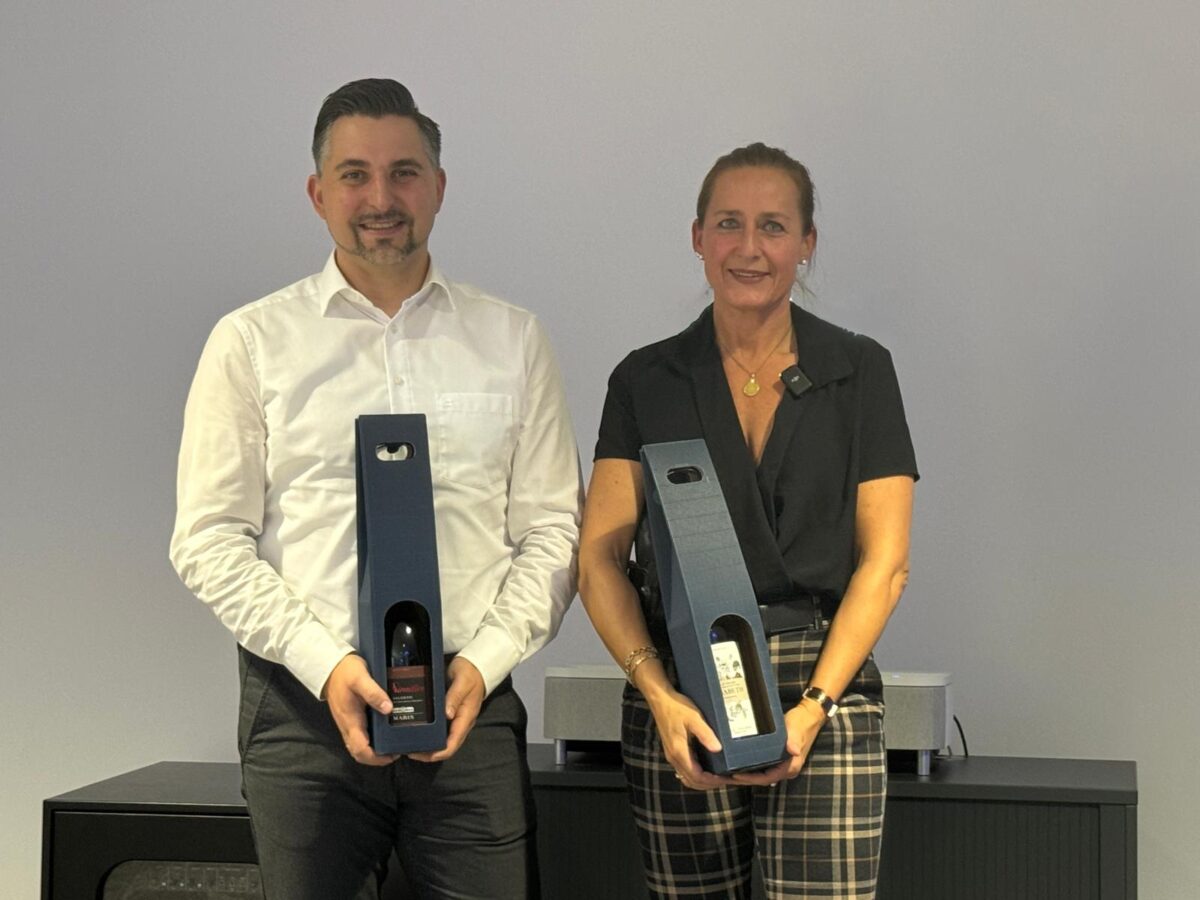
Mit Schockanrufen und Online-Betrug beschäftigte sich der Auftakt der herbstlichen Vortragsreihe in den Geschäftsräumen der Volksbank Raiffeisenbank Nordoberpfalz eG. Professorin Dr. Julia Heigl, Gründerin und Gesellschafterin des Instituts für Gesundheit-Pflege-Vorsorge-Nachlass (GEPVONA), begrüßte zahlreiche Interessenten. Sie erklärte, der Beratungszweig „vrsorgt“ wolle Fragen zu Geld, Vorsorge, Pflege und Testament verständlich aufgreifen. Ziel sei möglichst große Transparenz.
Den Anfang der neuen Vortragssaison machten deshalb zwei aktuelle Themen: erste Schritte im Online-Banking sowie Aufklärung über Betrugsmaschen bei Online-Geschäften und Schockanrufen.
Sicheres Online-Banking als erste Schutzlinie
Bankspezialist Andreas Raithel gab zunächst einen Überblick über sicheres Online-Banking. Für den Zugang benötigen Kunden persönliche Zugangsdaten mit VR-NetKey oder Alias und PIN. Zusätzlich kommt ein Sicherheitsverfahren zum Einsatz, beispielsweise die VR SecureGo plus App oder ein Photo-TAN-Generator. Dadurch entsteht eine Zwei-Faktor-Authentifizierung. Selbst wenn Kriminelle persönliche Zugangsdaten kennen, fehlt ihnen damit noch die notwendige Freigabe für Transaktionen.
Außerdem sollten Smartphone, Tablet oder Computer immer ein aktuelles Betriebssystem besitzen. Regelmäßige Updates erhöhen die Sicherheit, schützen vor Schadsoftware und verbessern die Funktionsfähigkeit der Anwendungen. Im Online-Banking können Nutzer Kontostände und Umsätze prüfen, Überweisungen ausführen, Daueraufträge verwalten, Dokumente abrufen und Nachrichten senden. Das elektronische Postfach hält unter anderem Kontoauszüge, Steuerbescheinigungen, Vertragsunterlagen und Mitteilungen der Bank bereit.
Schockanruf und Online-Betrug haben viele Gesichter
Raithel zeigte weitere typische Gefahren im Netz auf. Dazu gehören Phishing per E-Mail, betrügerische SMS, falsche Anrufe angeblicher Bankmitarbeiter, Messenger-Betrug und nachgebaute Bankseiten. Warnzeichen sind Zeitdruck, Drohungen mit Kontosperren, unbekannte Links, Rechtschreibfehler oder Aufforderungen zur Eingabe von Zugangsdaten und TANs. PIN, Passwort und TAN dürfen niemals weitergegeben werden. Ebenso sollten Nutzer keine unaufgeforderte Freigabe in ihrer Banking-App bestätigen.
Bei einem Betrugsverdacht gilt: keine weiteren Eingaben vornehmen, Online-Banking sperren lassen und die Bank kontaktieren. Gegebenenfalls sollten Betroffene Karten sperren und die Polizei informieren. Der zentrale Sperr-Notruf ist unter 116 116 erreichbar.
Online-Betrug: Fakeshops setzen Kunden gezielt unter Zeitdruck
Kriminalhauptkommissarin Gloria Görner-Degasperi von der Kripo Weiden eröffnete ihren Vortrag mit einer verblüffenden Online-Recherche. Am Beispiel eines Fakeshops, der einen bekannten Discounter imitierte, zeigte sie typische Tricks. Auffällig seien enorme Rabatte. Ein Countdown erhöhe zusätzlich den Druck und solle Interessenten zum schnellen Kauf verleiten. Verbraucher sollten deshalb genau prüfen, ob die Internetadresse tatsächlich zum seriösen Anbieter gehört. Kryptische oder lediglich ähnliche Adressen seien ein deutliches Warnsignal.
Auch der früher häufig „Enkeltrick“ genannte Callcenter-Betrug bleibt aktuell. Nach Angaben der Referentin stehen dahinter oft professionell organisierte Strukturen. Die Anrufer seien rhetorisch geschult und könnten über Fachwissen verfügen. Zudem würden die Methoden laufend verfeinert, bis hin zu regional wirkenden Sprachakzenten. Typisch sei zunächst eine Schocknachricht. Täter geben sich etwa als Polizisten oder medizinisches Personal aus, erzeugen eine Krise und präsentieren anschließend scheinbar eine Lösung. Am Ende steht regelmäßig eine Geldforderung.
Bei Schockanrufen sofort auflegen
Görner-Degasperi riet, bei einem erkennbaren Fake-Anruf sofort aufzulegen. Betroffene sollten nicht versuchen, Täter eigenständig zu überführen. Zugangsdaten und Passwörter gehören weder ins Telefongespräch noch in eine E-Mail. Besonders gefährlich sei es, unbekannten Personen per Fernwartung Zugriff auf den eigenen Computer zu gewähren. Auch Namen von Familienangehörigen sollten gegenüber fremden Anrufern nicht preisgegeben werden.
Vorsicht empfiehlt sich ebenso in sozialen Netzwerken. Angaben über Urlaubsort und Reisezeit können Kriminellen wertvolle Hinweise liefern.
Kontoauszüge sollten regelmäßig auf nicht autorisierte Buchungen geprüft werden. Selbst kleine unbekannte Abbuchungen verdienen Aufmerksamkeit, weil anschließend größere Beträge folgen können.
Angebliche Finanzexperten versprechen hohe Gewinne
Eine weitere Masche sind Anrufe vermeintlicher Finanzexperten. Sie werben zunächst für eine kleine Investition und präsentieren anschließend angeblich hohe Gewinne. Eine Auszahlung scheitert jedoch häufig, während weitere Einzahlungen verlangt werden. Wer Zweifel an einem Angebot hat, kann Verbraucherzentralen, BaFin oder Polizei um Rat fragen.
Für Online-Konten empfahl die Referentin jeweils ein eigenes, starkes Passwort. Genannt wurden mindestens zwölf Zeichen sowie eine Mischung aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Als zusätzliche Prüfmöglichkeit nannte sie „Have I Been Pwned“. Dort lässt sich prüfen, ob Zugangsdaten bereits in bekannten Datenlecks aufgetaucht sind.
Aufmerksamkeit bleibt der wichtigste Schutz
Die Referenten machten deutlich, wie wichtig ein bewusster Umgang mit Freigaben und persönlichen Daten ist. Banken fragen telefonisch nicht nach Zugangsdaten oder einer TAN. Unerwartete Aufforderungen sollten Nutzer deshalb kritisch prüfen und im Zweifel ausschließlich bekannte Kontaktwege ihrer Bank verwenden. Wer einen Schaden bemerkt, sollte schnell reagieren, Zugänge sperren und verdächtige Nachrichten oder Buchungen für die weitere Klärung dokumentieren.
Zum Abschluss dankte Projektleiterin Birgit Lanzl den Referenten und verwies auf die nächsten Veranstaltungen von „vrsorgt“.
Passwort praktisch und prima!
Denken Sie sich einen sinnlosen Satz mit einer Mischung aus 12 Wörtern, Zahlen und Sonderzeichen aus und notieren Sie sich jeweils die Anfangsbuchstaben. Beispiel: “Mein Sofa ist 12 und will 2 mal täglich raus!” Das ergibt “MSi12uw2*tr!”.
Ein Test der OberpfalzEcho-Redaktion ergab, dass die durchschnittliche derzeitige Rechenleistung etwa 3 Jahre benötigt, um dieses Passwort zu knacken.